Yayınlandı: 10 Aralık 2025Güncellendi: 12 Ağustos 2026
Müşterilerin gerçekten güvendiği denetim izleri
Müşteriler hukuk jargonu istemez; doğru dosyanın doğru zamanda onaylandığına dair kanıt ister.
Yazar Credently Team · Product
Bir müşteri "Bunun gerçekten onaylandığını nereden bileceğim?" diye sorduğunda çoğu zaman mevzuat dersi istemez. Proje yöneticinizi aramadan, e-posta zincirinde kaybolmadan, bir dakikadan kısa sürede açıp inceleyebileceği bir kayıt ister.
Buna güçlü bir onay denetim izi denir. Ne gönderildiği, kimin gördüğü, ne yaptığı (veya yapmadığı) ve talebin nasıl kapandığı kronolojik olarak burada yer alır. Credently, yapılandırılmış bir onay süreci yürüttüğünüzde bu kaydı otomatik oluşturur. Bu rehber, güvenilir bir izde nelerin bulunması gerektiğini, belgelenmiş onayın pratikte nasıl işlediğini ve doğrulama sertifikasının kaydı üçüncü tarafların nasıl teyit etmesine yardım ettiğini — yazılımın tek başına hangi hukuki sonuçları veremeyeceğini abartmadan — açıklar.
Onay denetim izi nedir, ne işe yarar?
Onay denetim izi, tek bir onay talebine bağlı, zaman damgalı olay günlüğüdür: oluşturma, iletim, ilk görüntüleme, müşteri doğrulaması, hatırlatmalar, açık kararlar, revize sürümler ve nihai sonuç.
Amacı operasyonel netliktir:
- Herkes hangi teslimatın incelendiğinde hemfikir olur
- Herkes inceleme penceresinin ne zaman işlediğini görür
- Herkes talebin nasıl kapandığını bilir — onaylandı, revizyon istendi veya anlaştığınız kurallara göre son tarihte kapandı
Credently bu izi taleple birlikte saklar. Panelinizde tam zaman çizelgesi görünür; müşteri odaklı bir onay sayfası görür; talep kapandığında ise doğrulama sertifikası sonucu paylaşılabilir referans kodu ve QR bağlantısıyla özetler.
Bu belgelenmiş onaydır — süreç ve sonucun kanıtı. Hukuki danışmanlığın yerini tutmaz ve tek başına sözleşme uyuşmazlıklarını çözmez. Kaydın anlaşmanızı veya yerel kuralları karşılayıp karşılamadığını siz ve danışmanınız değerlendirir. Credently süreci belgeler; hukuki sonuç üretmez. Bu ayrım için SSS sayfamıza bakın.
Müşteriler neden bazı kayıtlara güvenir, bazılarını yok sayar?
Finans, tedarik ve şirket içi hukuk ekipleri doğrulanamayan ekran görüntülerinden bıkmıştır. Bir denetim izi eksiksiz, tutarlı ve kolay doğrulanabilir olduğunda güven kazanır.
Eksiksiz
İşe yarayan bir iz, paydaşların gerçekten sorduğu soruları yanıtlar:
- Müşteriye bildirim gitti mi, ne zaman?
- Onay sayfasını açtı mı?
- Ne gördü — başlık, kapsam, dosya bağlantıları, son tarih?
- Harekete geçmeden önce e-postasını doğruladı mı?
- Hangi kararı kaydetti veya son tarih geçince ne oldu?
Boşluklar şüphe yaratır. "Sanırım onayladılar" ile kayıtlı bir olay aynı şey değildir.
Tutarlı
Aynı hikâye panelinizde, müşteri sayfasında ve sertifikada görünmelidir. Referans kodları, zaman damgaları ve durum etiketleri örtüşmelidir. Örtüştüğünde doğrulama toplantı yerine saniyeler sürer.
Kolay doğrulanabilir
Üçüncü taraflar sizin giriş bilginize ihtiyaç duymamalıdır. Referans kodu, herkese açık doğrulama URL'si ve sertifikadaki QR kod, laptopunuzdan gönderdiğiniz düzenlenebilir bir PDF'e güvenmeden Credently'deki kaydı teyit etmenizi sağlar.
Hâlâ sohbette onay topluyorsanız, gayri resmi mesajların neden bu testi geçemediğini WhatsApp'ta OK kovalamayı bırakın yazısında okuyun.
Olay zaman çizelgesi: bildirimden sonuca
Her onayı sabit bir kadroyla kısa bir hikâye gibi düşünün: siz (gönderen), müşteri, teslimat, son tarih ve kapanış olayı. Credently bu hikâyeyi ayrı denetim izi olayları olarak kaydeder.
1. Talep oluşturuldu ve gönderildi
Onay talebi gönderdiğinizde Credently talebin oluşturulduğunu kaydeder. Müşteri gömülü ek yerine özel bir onay sayfasına giden bağlantı alır. Sayfada talep başlığı, kapsam açıklaması, bağlantılı dosyalar, son tarihe geri sayım ve müşterinin kullanabileceği eylemler görünür.
Her talebe destek, finans veya tedarik ile paylaşabileceğiniz kısa bir referans kodu (örneğin XZ2NMW gibi) atanır. `/go/{kod}` ile izlenen paylaşım bağlantıları aynı onay sayfasına yönlendirir ve ek ziyaretleri kaydeder.
2. Müşteri onay sayfasını açar
Sayfa ilk yüklendiğinde Credently zaman damgalı ilk görüntüleme olayını kaydeder. Sonraki ziyaretler ayrı loglanabilir; böylece her yenilemenin yeni bir "onay" gibi görünmesi engellenir.
Planınız görüntüleme bildirimlerini içeriyorsa, müşteri sayfayı ilk açtığında gönderene e-posta gidebilir — bağlantının ulaşılabilir olduğuna dair faydalı kanıt; tek başına rıza kanıtı değildir.
3. Bildirim ve son tarih
Onay sayfasında inceleme son tarihi belirgin şekilde gösterilir. Sözleşmenizde zımni onay (sessizlik = kabul) varsa, müşteri son tarihten önce yanıt vermezse otomatik onay uygulanacağını görür. Bu bildirim önemlidir: sonraki sonucu, müşterinin inceleme anında duyduğu kurallara bağlar.
Sessizliğe dayalı son tarihler için Müşteri onayında zımni rıza nedir? yazısına bakın.
4. Eylemden önce e-posta doğrulaması
Müşteri onaylamadan veya revizyon istemeden önce Credently, müşteri eşleşen bir Credently hesabıyla zaten giriş yapmadıysa, talepteki e-postanın kontrolünü sihirli bağlantıyla doğrulamasını zorunlu tutar. Magic-link doğrulaması tamamlandığında ize müşteri doğrulandı olayı eklenir.
Bu adım belgelenmiş onayı güçlendirir: eylemler, talebi oluştururken belirttiğiniz gelen kutusuna bağlanır — bağlantıya rastgele erişen birine değil.
5. Müşteri eylemi — bugün kullanılabilen seçenekler
Güncel müşteri onay sayfasında alıcılar yapılandırılmış eylemler arasından seçim yapar:
- Onayla — açık kabul (e-imza gerekiyorsa imzayla birlikte)
- Revizyon iste — sayacı durdurur ve ekibinize yazılı geri bildirim iletir
Ayrı bir "reddet" düğmesi yoktur. Müşteri teslimattan memnun değilse pratik yol net bir revizyon notu bırakmaktır. Sessiz kalırsa zamanlayıcı dolduğunda Credently otomatik onay kaydeder; bu sonuca yalnızca önceden kararlaştırılmış koşullarınız zımni onayı uygulanabilir kılıyorsa dayanmalısınız.
Sözleşme dilinizi gerçekten işlettiğiniz süreçle hizalayın. Örnek madde şablonumuz bir başlangıç noktasıdır; canlı işe almadan önce avukatınıza uyarlatın.
6. Karar ve sonuç
Müşteri onayladığında Credently onaylandı olayını zaman damgası ve talep meta verileriyle kaydeder. Revizyon istediğinde revizyon istendi olayı notu yakalar ve durumu günceller.
Talep hâlâ beklemedeyken son tarih geçerse Credently otomatik onaylandı kaydı oluşturur (sessizliği kabul sayan süreçlerde). Hatırlatma e-postaları, yenilenen gönderimler ve güncellenmiş sürümler (v2 gönderildi gibi) izde ayrı olaylar olarak görünür; okuyucu yalnızca son durumu değil tüm geçmişi görür.
Sürüm ve bağlam netliği
Anlaşmazlıkların çoğu sürüm karışıklığından çıkar: "v2'yi onayladık, v3'ü değil." Güvenilir bir denetim izi bu riski azaltır.
Her turu tek talep kaydına bağlayın. Geri bildirimden sonra revize teslimat gönderirken revizyon akışını kullanın; iz yeni gönderim olayını, taze son tarihi ve o tura bağlı dosyaları göstersin. Panel önceki olayları — ilk görüntüleme, revizyon notu, önceki kararlar — saklar.
Kapsamı sayfada açık yazın. Açıklama alanında kapsamda ne olduğunu, son turdan ne değiştiğini ve müşteriden neyi kabul etmesinin istendiğini belirtin. Dosya bağlantıları (Figma, Drive, Loom, yüklenen PDF) metinde anlattığınız sürümle eşleşmelidir.
Dosyaları sessizce değiştirmeyin. Credently onay kaydını ve bağlantılı URL'leri saklar; tüm bulut sürücünüzü yansıtmaz. İsteğe bağlı Google Drive etkinlik senkronizasyonu bağlantılı dosyalar için meta veri ekleyebilir; yine de onay sayfasını "incelenmesini istediğimiz şey"in resmi kaynağı sayın.
Sertifikalar, referans kodları ve QR doğrulama
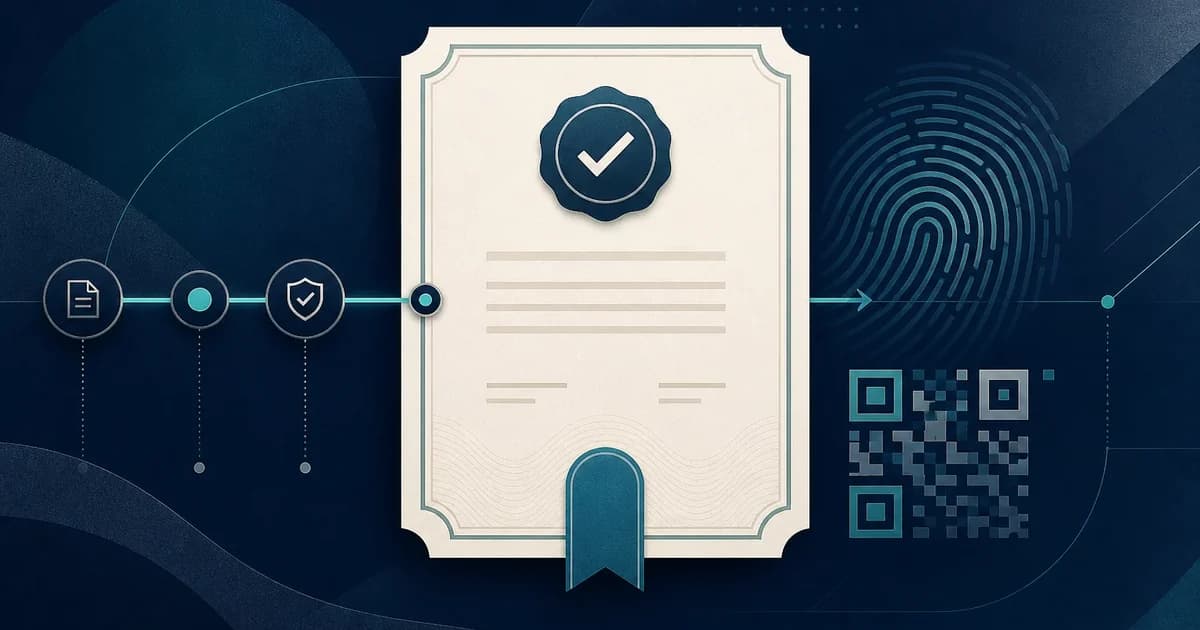
Talep kapandığında Credently doğrulama sertifikası üretir — sonucu özetleyen bir doğrulama sayfası (uygun planlarda isteğe bağlı PDF).
Tipik sertifika içeriği:
- Destek ve ekipler arası arama için referans kodu
- Talep meta verileri: başlık, müşteri adı, müşteri e-postası
- Gönderildi ve son tarih zaman damgaları
- Nihai durum (onaylandı, revizyon istendi, otomatik onaylandı ve uygun olduğunda eski durumlar)
- Önemli olayları listeleyen kronolojik denetim izi bölümü
- Üçüncü tarafların Credently'deki kaydı teyit etmesi için canlı doğrulama sayfasına giden QR kod
Sertifikadaki olay satırlarında, yakalandığında zaman damgası, IP adresi ve tarayıcı user-agent bilgisi görünebilir. Bunlar doğrulamayı destekler — eylemin ne zaman nasıl loglandığını gösterir. Her yargı bölgesinde kimlik garantisi değildir; operasyonel kanıt olarak okunmalıdır.
Doğru çerçeve:
- Sertifika, belirli bir onay kaydının var olduğunu ve içeriğini doğrulamaya yardım eder
- QR kodu taramak veya doğrulama URL'sini açmak, düzenlenmiş dışa aktarım değil Credently kaydını görüntülediğinizi teyit eder
- Credently, sertifikaların uyuşmazlıkları çözdüğünü veya hukuki uygulanabilirliği garanti ettiğini iddia etmez. Ürün sürecinde olanları belgeler
Sertifika denetim izi PDF indirmesi Freelancer ve üzeri planlarda kullanılabilir; web sertifikası plandan bağımsız doğrulanabilir kalır.
Operasyonel kanıt ile hukuki sonuç
Ekipler sık sık "sertifikamız var" ile "her tartışmayı kazanırız"ı karıştırır. Bunlar farklı ifadelerdir.
Operasyonel kanıt şunu yanıtlar: Ne gönderdik? Ne zaman? Müşteri ne gördü? Hangi eylem veya son tarih sonucu loglandı? Üçüncü taraf kaydı bağımsız doğrulayabilir mi?
Hukuki sonuç şunu yanıtlar: Bu kayıt sözleşmemizi karşılıyor mu? Zımni onay burada geçerli mi? Hangi yaptırımlar uygulanır?
Credently birinci kategori için tasarlanmıştır. Savunulabilir, yapılandırılmış bir onay denetim izi ve faturalara, proje klasörlerine ve tedarik dosyalarına eklenebilecek belgelenmiş onay çıktısı verir. Bu çıktının hukuki standardınızı karşılayıp karşılamaması maddenize, yargı alanınıza ve olgulara bağlıdır; bu yüzden ana sözleşmenizin — gerekirse örnek maddemizden yola çıkarak — hukuk incelemesini öneririz.
Her paydaşın ihtiyacı
Proje ve hesap liderleri tek bağlantı, net son tarih ve sohbet tonu yorumu gerektirmeyen durum ister.
Finans ve faturalama, fatura öncesi faturalanabilir kapsamın kabul edildiğine dair kanıt ister — sertifika PDF'ini veya doğrulama bağlantısını fatura kaydına ekleyin.
Tedarik ve tedarikçi yönetimi, satıcı giriş bilgisi olmadan spot kontrol yapabilecekleri referans kodu, doğrulanabilir URL ve olay listesi ister.
Müşteriler sade dil, görünür son tarihler ve gerçek seçeneklerle eşleşen düğmeler ister: onayla, revizyon iste veya anlaşılan kurallara göre son tarihe bırak.
Gelecekteki siz, Slack arşivlendiğinde ve hesap yöneticisi değiştiğinde altı ay sonra hâlâ anlaşılır bir denetim izi ister.
Adım adım: müşterilerin güveneceği bir iz kurun
- Canlıda son tarihlere güvenmeden önce sözleşmenize zımni onay veya açık onay dili ekleyin. Örnek madde taslağı olarak kullanın, avukatınıza uyarlatın.
- Karar noktası başına bir onay talebi oluşturun — gerçekten birlikte teslim edilmiyorsa ilişkisiz teslimatları birleştirmeyin.
- Net başlık ve açıklama yazın; sürüm, kapsam ve bu gönderimde "onay"ın ne anlama geldiğini belirtin.
- Doğru dosya bağlantılarını ekleyin. Dosyaları değiştirdiyseniz, e-postada bağlamı silmek yerine revizyon turu gönderin; iz v2 gönderildi göstersin.
- Gerçekçi son tarih belirleyin; mevcut 24 saatlik, 72 saatlik veya bir haftalık pencerelerden uygun olanı seçip kesin bitişi müşteriye açıkça yazın.
- Yapılandırılmış onay bağlantısını — Credently e-postası veya izlenen `/go/{referans}` bağlantısı — serbest ek zinciri yerine gönderin.
- Müşteriden istendiğinde e-posta doğrulamasını atlatmayın; "zaman kazanalım" diye doğrulamayı atlatmayın.
- Kapanıştan sonra panelden doğrulama sertifikasını indirin veya bağlayın; finans ve tedarik bulabilsin.
- Ekran görüntüsü değil, doğrulama paylaşın. Paydaşlara referans kodu veya sertifika URL'si verin; kaydı Credently üzerinde teyit etsinler.
İlk yapılandırılmış talebinizi göndermeye hazır mısınız? Hesap oluşturun ve zaman çizelgesini uçtan uca görmek için kendinize test onayı gönderin.
Senaryo: tedarik incelemeli ajans yaratıcı onayı
Bir marka ajansı perakende müşterisi için Q3 sosyal kampanya görsellerini tamamlar. Müşteri pazarlama lideri onay vermeli; kurumsal tedarik ödeme için doğrulama saklamalıdır.
Ajans "Q3 Sosyal Kampanya — Final Görseller v1" başlıklı Credently talebi oluşturur. Açıklamada on iki statik gönderi ve üç kısa video, Figma panosu ve Loom walkthrough bağlantıları yer alır; onayın medya satın almaya devir anlamına geldiği belirtilir. Talep, MSA kapsamındaki zımni onay için bir haftalık inceleme penceresi kullanır.
- gün: tedarik görünürlük için onay bağlantısının kopyasını alır. Credently gönderildi kaydeder. 2. gün: pazarlama lideri sayfayı açar — görüntülendi. E-postasını doğrular — müşteri doğrulandı. İki caption için revizyon ister — notla birlikte revizyon istendi.
Ajans v2 yükler, revizyon akışıyla gönderir — yeni son tarihle v2 gönderildi. 4. gün: lider onaylar — onaylandı. Ajans sertifika PDF'ini indirir, ERP'deki faturaya ekler, tedarike referans kodunu e-postalar. Tedarik QR kodu tarar, Credently'de durum ve zaman damgalarını teyit eder, ödemeyi serbest bırakır — sertifika bir hukuki tartışmayı "kazanmadığı" için değil, belgelenmiş denetim izinin PO ve tedarikçi kaydıyla örtüştüğü için.
Lider sessiz kalsaydı iz bunun yerine son tarihte otomatik onaylandı gösterecekti — yine, ancak altta yatan sözleşme izin verdiği ölçüde güçlüdür.
Teslimatı "onaylandı" demeden önce kontrol listesi
Faturalamadan veya yayınlamadan önce:
- Talep başlığı ve açıklaması gönderdiğiniz teslimatla eşleşiyor
- Onay sayfasındaki dosya bağlantıları bu turun nihai sürümü
- Talepteki müşteri e-postası sözleşmeli onaylayıcıyla (veya belgelenmiş vekâletle) uyumlu
- İlk görüntüleme ve karar olayları var veya son tarih sonucu loglandı
- Revizyon istendiyse, nihai onaydan önce izde v2 (veya sonraki) gönderim var
- Sertifika durumu panelinizle örtüşüyor
- Referans kodu ve doğrulama URL'si proje klasöründe
- Sessizliğe güvendiyseniz sözleşme maddesi zımni onayı kapsıyor
- Paydaşlar yalnızca Slack "tamam" değil, doğrulama erişimi aldı
Saklama, paylaşım ve erişim
Sertifikaları nerede saklayın: proje sürücüsü, ERP eki, PM aracı veya müşteri portalı — ekibinizin denetimde baktığı yer.
Dışarıya ne paylaşın: doğrulama URL'si, referans kodu veya PDF dışa aktarımı. Doğrulanamayan ekran görüntüleri yerine Credently'ye çözümlenen bağlantıları tercih edin.
Hesap değişiklikleri: verilmiş sertifikalar referans kodları ve herkese açık doğrulama URL'leriyle doğrulanabilir kalır; hesap kapatmadan önemli PDF'leri dışa aktarın. Saklama ayrıntıları için SSS.
Dahili erişim: panel denetim iziniz yetkili tam günlüktür; sertifika paydaş dostu özetidir.
Güveni zayıflatan yaygın hatalar
Yapılandırılmış talep gönderdikten sonra e-postada onaylamak. İki hikâyeniz olur. Tur başına tek kanal seçin.
Yeni gönderim olayı olmadan dosya değiştirmek. Revizyonları her zaman süreçten geçirin; iz neyin değiştiğini göstersin.
Son tarih kuralını gizlemek. Sessizliğin kabul sayıldığını bilmeyen müşteri otomatik onayı makul şekilde sorgular.
E-posta doğrulamasını atlamak. Doğrulama, eylemleri amaçlanan alıcıya bağlamak içindir.
Sertifikayı avukat sanmak. Süreci belgeler; uygulanabilirlikte danışmanın yerini tutmaz.
"Son son" onay için gayri resmi sohbet. WhatsApp'ta OK kovalamayı bırakın.
Her teknik alanın her yerde göründüğünü varsaymak. IP ve user-agent sertifika görünümündeki olaylarda görünebilir; her dışa aktarım her meta veriyi içermez. Emin değilseniz QR ile bağlanan canlı doğrulama sayfasını kullanın.
Sonuç
Müşteriler eksiksiz, tutarlı ve bağımsız doğrulanabilir onay denetim izlerine güvenir. Credently bunu varsayılan olarak üretir: müşteri sayfasında bildirim ve son tarih, eylemden önce e-posta doğrulaması, yapılandırılmış kararlar (onayla veya revizyon iste), yapılandırıldığında zımni onay ile otomatik onay dahil son tarih sonuçları ve referans kodu ile QR doğrulamalı doğrulama sertifikası.
Finans ve tedarik ortaklarınızın saniyeler içinde kontrol edebileceği belgelenmiş onay oluşturmak için kullanın — ve bu kanıttan çıkardığınız sonuçları sağlam sözleşme dili ve hukuki incelemeyle eşleştirin.
Onayları belgelemeye başlayın, PDF sertifika ve hatırlatmalar için fiyatlandırmayı inceleyin, maddenizi Kaynaklar ile hizalı tutun.
Bir sonraki onayınızda Credently'yi deneyin
Yapılandırılmış talep gönderin, zımni rıza son tarihi belirleyin, doğrulanabilir sertifika teslim edin.